SURF plaatst functionele cookies om deze website goed te laten werken. Ook plaatsen we analytische cookies om de website te verbeteren. De data wordt waar mogelijk geanonimiseerd.
Ingesloten content (zoals YouTube-video's) kan cookies van derde partijen bevatten. Wil je deze cookies van derden toestaan?
Zoals je wellicht weet is de dienst SURFcertificaten een Europese aangelegenheid. Via GÉANT (het Europese samenwerkingsverband van SURF-achtigen) hebben we gezamenlijke dienstverlening van één certificaatautoriteit (CA). Hoewel het gebruik van servercertificaten voor HTTPS en de uitdagingen rondom automatisering in elk land ongeveer hetzelfde zijn, valt er iets op: in landen om ons heen worden certificaten niet alleen voor servers gebruikt, maar wordt ook e-mail cryptografisch ondertekenend en versleuteld met behulp van certificaten. Ondertussen heeft in Nederland bijna niemand hier ooit van gehoord. Ik neem je graag mee in de wondere wereld van e-mailencryptie.
De leden van SURF werken continu aan het ondersteunen van flexibeler onderzoek en onderwijs in Nederland. Om toegang tot systemen van verschillende instellingen en online applicaties veilig in te richten, is samenwerking, standaardisatie en vertrouwen essentieel. Daarom werken we samen aan de toekomst van onze autonome digitale sectorvoorziening voor het beheer van identiteiten en toegang. Wat dat betekent lees je in dit blog.
Je hebt een privacyvraagstuk opgelost, een securitymaatregel geïmplementeerd of intern draagvlak gecreëerd voor iets wat onmogelijk leek. En die ervaring of kennis ga je delen op de Security & Privacy Conferentie. Jouw praktijkervaring precies is waar deelnemers van de conferentie meer over willen horen. Ben je een onervaren spreker? In dit blog vind je praktische tips om je verhaal helder over te brengen.
Als productmanager van SURFcertificaten kreeg ik de vraag of we ook overwegen om certificaten voor BIMI te gaan leveren. In dit blog leg ik graag uit wat BIMI wel en niet is, en waarom het wat mij betreft niks te zoeken heeft in een beveiligingsdienst.
Once again, SXSW in Austin was an intense and inspiring week. As an experiment, I set out to use AI during the event as a thinking partner and to help write this blog afterward. More on that in the notes at the end.
What stood out this year is that the conversation about AI has fundamentally changed. In previous years it was mostly about applications, experiments and (promised) possibilities. AI appeared in every talk, but usually as a component, often in passing, because AI was simply trendy. This year was different. AI was back as the direct subject of conversation. Not as hype or a standalone technology, but as systemic technology: a foundation beneath everything.
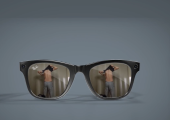
In 2025, over seven million people bought Meta's Ray-Ban smart glasses. They look like ordinary eyewear. They record video and audio; it’s causing problems! The questions this raises are not hypothetical. Two Harvard students, and others, have demonstrated that footage from Meta Ray-Ban glasses could be linked to facial recognition systems to identify strangers in public. (Example 1, Example 2)
More recently, a joint investigation by two Swedish newspapers found that footage recorded by the glasses, including deeply private moments, is reviewed by human contractors in Kenya, with workers describing repeated exposure to bathroom visits, people undressing, and bank card details.
What makes these devices different is that the unwritten rules we rely on to navigate public space, eye contact, the phone on the table, the camera pointed at you, simply weren't written with this in mind. Moreover, the safety features put into the camera are being hacked and changed to be even more difficult to notice. So, what can we do? Article Cover Image from link
Wie in het hoger onderwijs met security bezig is, herkent het probleem meteen: we werken hard aan beleid voor Mobile-Device Management (MDM) en Mobile Application Management (MAM), rollen maatregelen uit, publiceren updates op de intranet… en toch blijft schaduw-IT overal opduiken. Niet omdat medewerkers moedwillig regels overtreden, maar omdat maatregelen soms helemaal niet aansluiten op hun dagelijkse werkpraktijk.
Na zeven jaar neemt Roeland Reijers, Chief Information Security Officer (CISO) van de UvA en de HvA, afscheid. Als CISO was hij verantwoordelijk voor het bewaken van de digitale veiligheid van de instellingen. Een mooi moment om hem een paar keuzes voor te leggen. Over storytelling, goede koffie, nieuwe wetgeving en het belang van een exitstrategie.
Leidinggevenden hebben een voorbeeldrol voor cyberveilig en privacybewust gedrag. Uit de awareness meting 2024 blijkt dat dit een aandachtspunt is. Daarom zijn er nieuwe materialen toegevoegd aan de CSY toolkit voor deze doelgroep. Maar wat kunnen leidinggevenden doen als zij zelf aan de slag willen met hun team op dit onderwerp? In dit artikel geven we tien voorbeelden van vrij beschikbare materialen die je zelfstandig in kunt zetten om de awareness te verhogen. Help mee om dit overzicht uit te breiden tot een naslagwerk!
In april 2025 publiceerden de Nederlandse inlichtingendiensten AIVD en MIVD hun openbare jaarverslagen over 2024. In die publicaties kun je lezen over hun werkzaamheden en over dreigingen voor de nationale veiligheid. Er worden ook punten aangestipt die specifiek zijn voor (cyber)security in de sector onderwijs en onderzoek. Dit artikel vat die punten samen en geeft een aantal tips wat je als instelling zelf kunt doen.