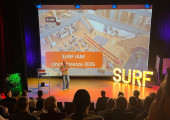
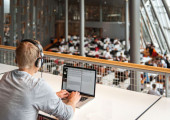
Maandag 5 oktober vond alweer de derde editie van de SURF IAM Unconference plaats, in het teken van identiteit en toegang bij de leden van SURF. Een dag waarop de bijna 100 deelnemers zelf het programma bepaalden. In de bibliotheek aan de Neude in Utrecht wisselden de sessies elkaar af, en was er veel ruimte om met elkaar in gesprek te gaan, tijdens de sessies én daarbuiten. Dat daar behoefte aan is, blijkt. Zo vertelt een van de deelnemers: “We hoeven niet allemaal het wiel opnieuw uit te vinden. Het is juist belangrijk dat we als instellingen bij elkaar kunnen afkijken.”
On 6 October 2026, SURF kicks off the Tech Trends report 2028 project together with 18 curators from across the education and research sector. The curators represent vocational education, universities of applied sciences, research universities and university medical centres.
Een grote groep IAM-professionals, beleidsmedewerkers en architecten verzamelde zich op maandag 29 juni bij SURF voor de IAM Unconference werkmiddag met als thema "eduID in de keten". Onder leiding van dagvoorzitter Wouter Wierenga (Universiteit Utrecht) trok een vijftal presentaties voorbij, met tussendoor ruim de tijd voor vragen en discussie. Die ruimte werd, zowel figuurlijk als letterlijk, volop benut.
De leden van SURF werken continu aan het ondersteunen van flexibeler onderzoek en onderwijs in Nederland. Om toegang tot systemen van verschillende instellingen en online applicaties veilig in te richten, is samenwerking, standaardisatie en vertrouwen essentieel. Daarom werken we samen aan de toekomst van onze autonome digitale sectorvoorziening voor het beheer van identiteiten en toegang. Wat dat betekent lees je in dit blog.
Als productmanager van SURFcertificaten kreeg ik de vraag of we ook overwegen om certificaten voor BIMI te gaan leveren. In dit blog leg ik graag uit wat BIMI wel en niet is, en waarom het wat mij betreft niks te zoeken heeft in een beveiligingsdienst.
In de afgelopen week zijn er twee storingen geweest in SURFconext: op vrijdag 28 november en dinsdag 2 december. In deze blog vertel ik wat er precies aan de hand was en hoe we het probleem hebben opgelost.
Op 28 oktober 2025 kwamen zo’n 100 IAM-specialisten bij elkaar op de SURF Identity & Access Unconference. Deelnemers konden ter plekke ideeën voor sessies aandragen – de basis van Unconference-bijeenkomsten – en dat hebben we geweten! Omdat we maar één dag hadden en niet de hele week, zijn de onderwerpen geclusterd tot drie rondes met in totaal vijftien sessies.
Inloggen op een applicatie doe je meestal in de webbrowser, op het apparaat waarop je aan het werk bent. Sommige apparaten hebben echter maar een beperkte interface om in te kunnen loggen, zoals een VR-bril, printer of televisie. Het OAuth2-protocol ondersteunt daarom de "device code flow", waarmee het apparaat een eenmalige code toont, die je vervolgens op een ander systeem (die wel een webbrowser heeft) kunt invoeren om daar de inlog te doen. Alhoewel handig, kleven er belangrijke risico's aan deze flow waar je je bewust van moet zijn. Zo was deze week in het nieuws dat de device code flow van Microsoft actief wordt gebruikt door phishers.
Met SURFconext Invite beheer je als instelling toegangsrechten van gebruikers tot applicaties en systemen. Deze functionaliteit van SURFconext maakt het administreren van toegangsrechten eenvoudiger en veiliger. Het ondersteunt allerlei use cases zoals tijdelijke bezoekers, proefstudenten, stagebegeleiders of gebruikers van cursussen.
SURFconext is gebouwd op het HTTP-protocol en het proces om in te loggen met SURFconext vindt plaats in de webbrowser van de gebruiker. De grote browserleveranciers hebben veel plannen op stapel staan om het gedrag van browsers aan te passen. Wat betekent dit voor SURFconext en de aangesloten partijen?